Quando aparece uma notícia de vazamento de dados, a primeira reação costuma ser ruim: ou a pessoa entra em pânico e tenta trocar tudo ao mesmo tempo, ou ignora porque não sabe por onde começar.
O caminho mais útil fica no meio. Vazamento de dados não pede correria cega. Pede uma checagem curta, em ordem: descobrir o que pode ter sido exposto, proteger as contas mais importantes, reduzir senha repetida, acompanhar cartão e deixar documentos mais organizados.
Para montar este checklist, li em texto completo orientações da FTC, IdentityTheft.gov, Google Account Help, Apple Support e Have I Been Pwned. A ideia aqui não é virar especialista em segurança. É sair do susto com uma sequência simples para a vida real.
resposta curta: o que fazer primeiro
- confirme quais dados podem ter vazado;
- troque a senha da conta afetada, principalmente se ela era reutilizada;
- ative ou revise a verificação em duas etapas nas contas principais;
- veja se o mesmo e-mail e a mesma senha aparecem em outros serviços;
- monitore cartão, banco, e-mail e mensagens suspeitas;
- guarde comprovantes, protocolos e avisos em uma pasta única.
Se você fizer só isso, já sai da pior zona: a de saber que houve um problema, mas deixar tudo espalhado na cabeça.
1. descubra o tipo de dado antes de trocar tudo
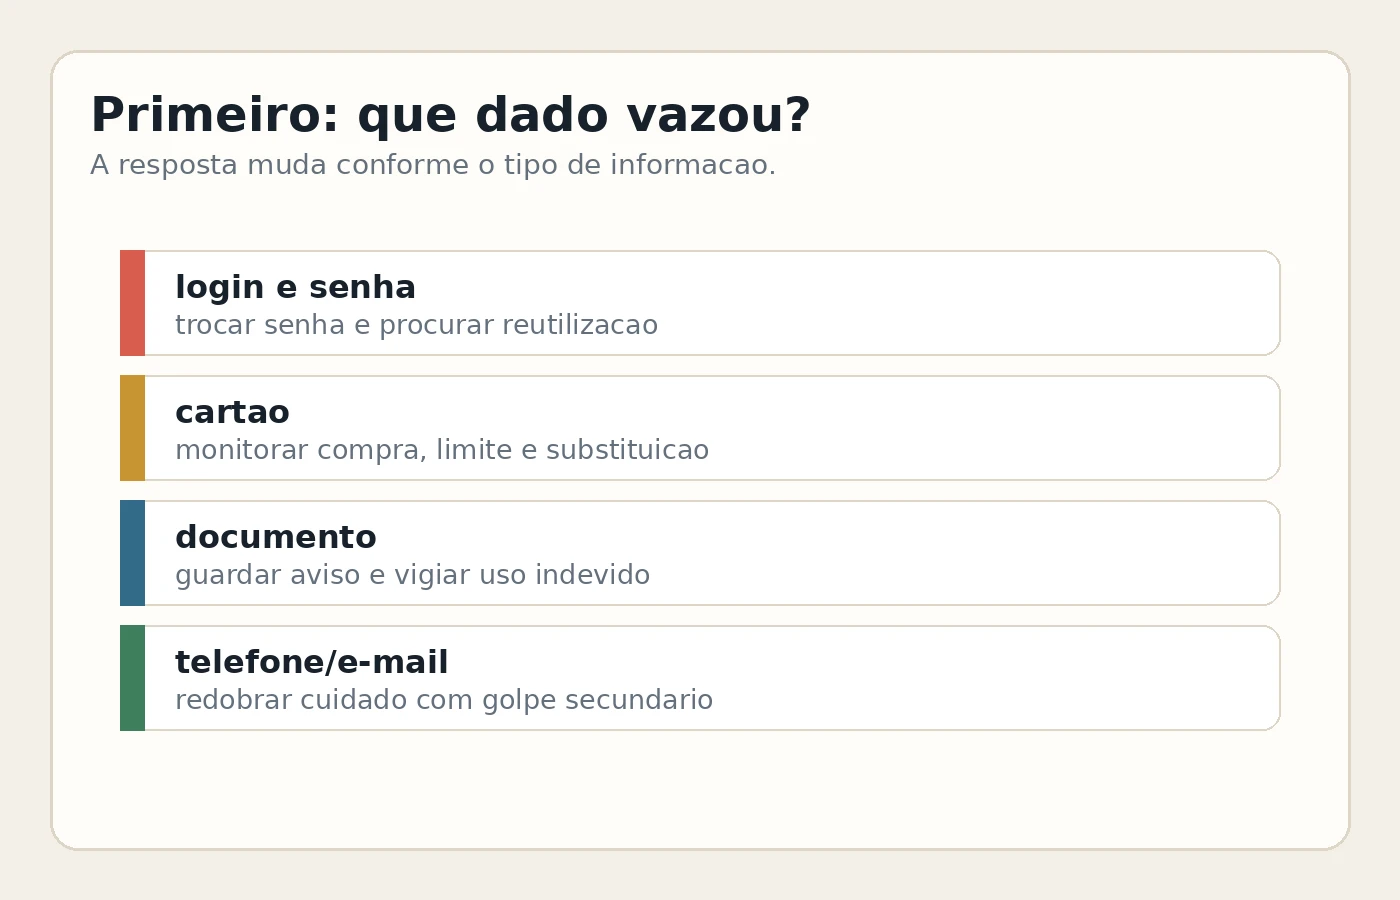
Nem todo vazamento tem o mesmo peso. A resposta muda conforme o tipo de informação exposta: login e senha pedem uma ação; número de cartão pede outra; documento, endereço e dados sensíveis pedem mais vigilância.
Antes de abrir vinte abas, responda:
- foi e-mail e senha?
- foi telefone, endereço ou CPF?
- foi cartão ou dado bancário?
- foi documento, exame, contrato ou outro dado sensível?
- a empresa afetada mandou aviso oficial com recomendação?
Essa triagem evita trabalho errado. Se o vazamento foi só e-mail, trocar senha do banco pode não ser a primeira medida. Se envolveu senha reutilizada, aí a prioridade muda.
2. troque senha reutilizada antes de mexer no resto
O maior perigo doméstico quase nunca é uma senha vazada isolada. É a senha vazada que também abre e-mail, loja, streaming, app de entrega, escola, nuvem de fotos ou banco.
Comece pela conta diretamente afetada. Depois procure onde a mesma senha foi usada. Google e Apple têm checagens próprias: o Password Checkup do Google aponta senhas comprometidas, fracas e reutilizadas; no iPhone, o app Senhas/Ajustes também mostra alertas de senha comprometida.
A regra prática é simples:
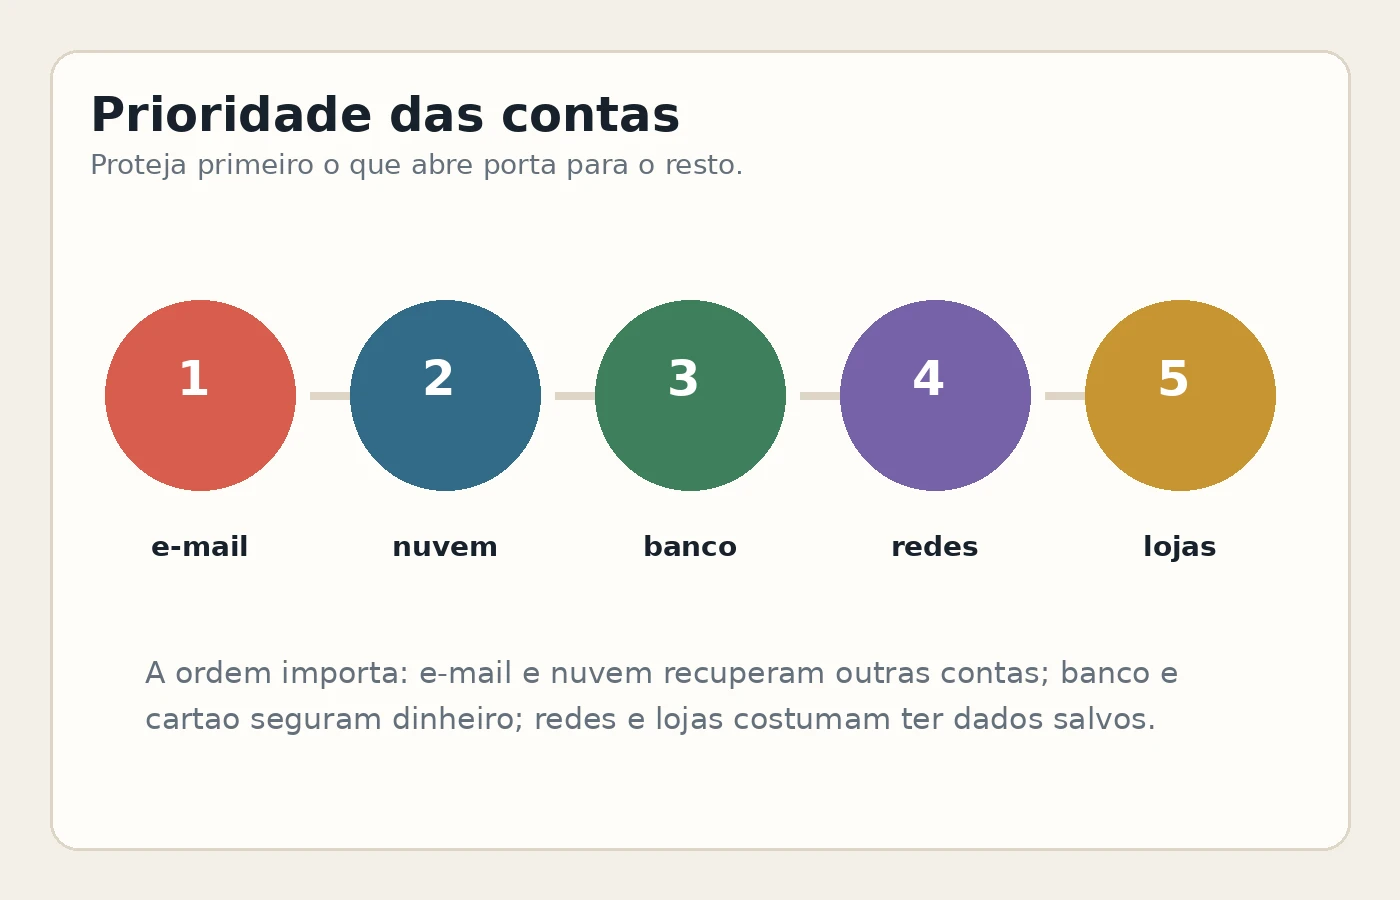
- troque primeiro e-mail principal, banco, nuvem, loja com cartão salvo e redes sociais;
- não reaproveite a senha nova em outro lugar;
- use gerenciador de senhas se você não consegue manter senhas únicas;
- salve códigos de recuperação quando o serviço oferecer.
Trocar senha sem registrar direito vira outro problema. O objetivo não é decorar mais coisa. É parar de depender da memória.
3. ative 2FA nas contas que seguram a casa
Verificação em duas etapas não conserta vazamento, mas reduz o estrago quando alguém tenta usar uma senha vazada. Priorize as contas que destravam outras contas ou guardam coisa importante.
Ordem boa para uma casa comum:
- e-mail principal;
- conta Google, Apple ou Microsoft;
- banco, cartão e carteira digital;
- WhatsApp e Instagram;
- nuvem de fotos e documentos;
- lojas com cartão salvo.
Se você usa autenticador, confira também o backup ou método de recuperação. Perder acesso ao app de código vira outro tipo de caos.
4. monitore cartão, banco e mensagens por alguns dias
Se o vazamento envolveu cartão, banco, endereço ou documento, a ação não termina na troca de senha. Acompanhe extratos, conteste cobranças desconhecidas e, em casos de risco maior, considere medidas extras de proteção contra fraude.
No Brasil, a parte prática costuma ser:
- ativar notificação de compra no app do banco;
- baixar limite temporariamente se fizer sentido;
- bloquear ou substituir cartão se houver transação estranha;
- desconfiar de SMS, WhatsApp ou e-mail usando a notícia do vazamento para pedir código;
- guardar protocolo de atendimento se falar com banco ou empresa.
O golpe secundário costuma vir depois da notícia. Alguém usa medo, urgência e dados parciais para parecer atendimento oficial. Se pedirem código de confirmação, senha, token ou foto de documento por mensagem, pare.
5. use Have I Been Pwned sem transformar isso em ansiedade
O Have I Been Pwned ajuda a verificar se um e-mail apareceu em vazamentos conhecidos. Ele não resolve o problema sozinho e também não significa, automaticamente, que alguém está usando sua conta agora.
Use como triagem:
- pesquise seus e-mails principais;
- veja quais serviços aparecem;
- troque senha onde havia reutilização;
- ative alerta para ser avisado de novos vazamentos;
- não cole senha em site aleatório para “testar segurança”.
Resultado vermelho não é sentença. É sinal de manutenção atrasada.
6. crie uma pasta de incidente, mesmo que pequena
A parte menos glamourosa é uma das mais úteis: guardar tudo no mesmo lugar. Pode ser Google Drive, iCloud, OneDrive ou uma pasta local. O importante é não deixar informação espalhada entre print, e-mail, WhatsApp e memória.
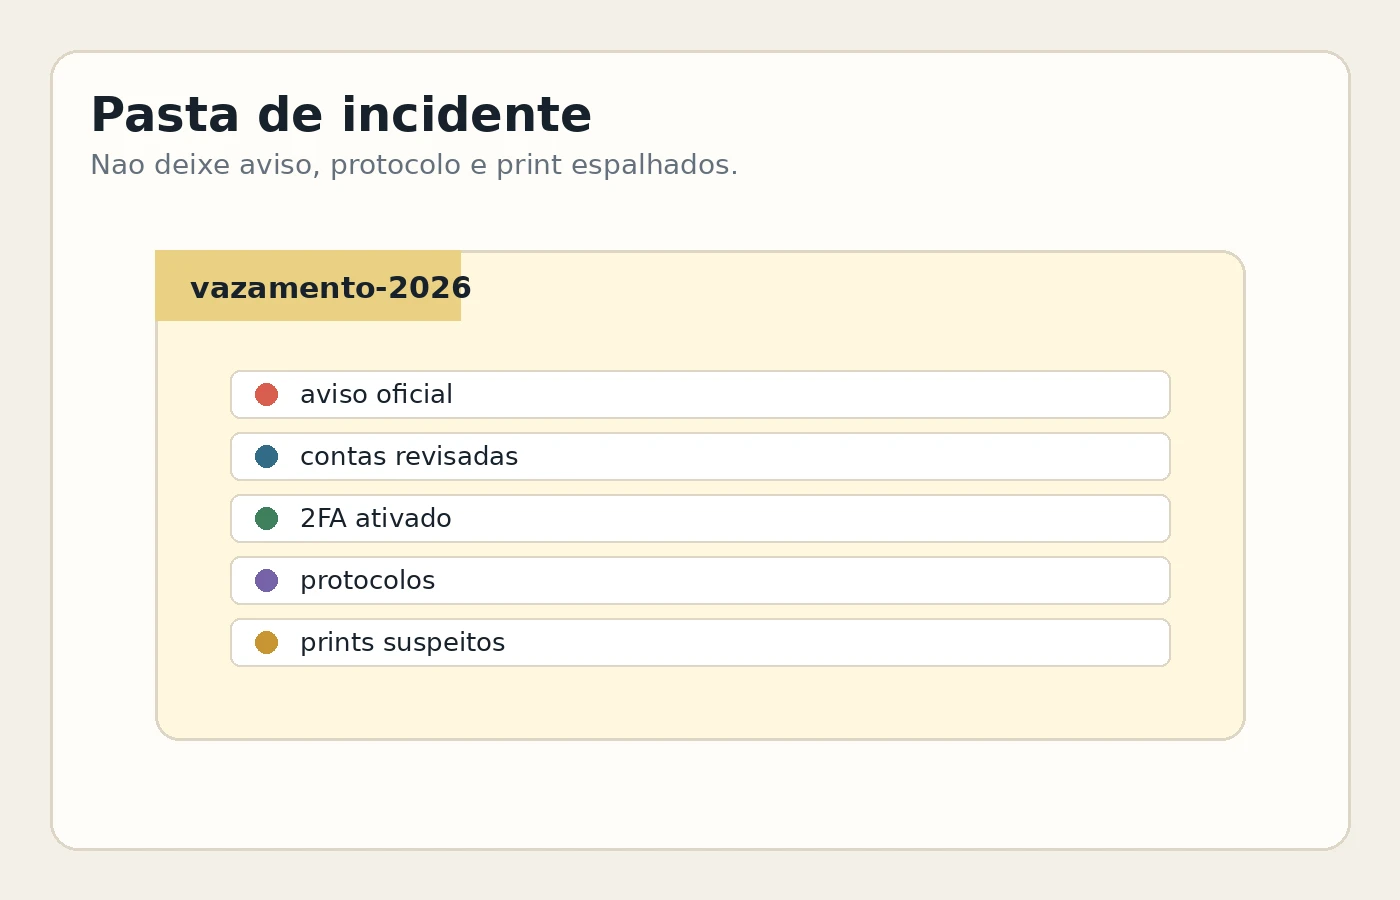
Crie uma pasta com este padrão:
- aviso oficial da empresa;
- data em que você soube;
- contas revisadas;
- senhas trocadas, sem escrever a senha;
- 2FA ativado ou revisado;
- protocolos de banco, loja ou suporte;
- prints de transações suspeitas, se existirem.
Isso também ajuda quem divide a casa. Uma pessoa não precisa carregar tudo sozinha na cabeça.
checklist de 20 minutos para sair do pânico
- 0 a 3 minutos: leia o aviso e anote que tipo de dado pode ter vazado.
- 3 a 8 minutos: troque a senha da conta afetada e das contas que usavam a mesma senha.
- 8 a 12 minutos: revise 2FA do e-mail principal, banco, nuvem e redes.
- 12 a 16 minutos: cheque cartão, limite, notificações e mensagens suspeitas.
- 16 a 20 minutos: salve aviso, protocolo e lista do que foi feito em uma pasta única.
Se houver transação estranha, documento usado indevidamente ou acesso que você não reconhece, aí não é mais só organização doméstica: fale com o banco, a empresa responsável e os canais oficiais adequados.
o veredito sem caos
Depois de uma notícia de vazamento de dados, a melhor resposta não é trocar senha aleatória nem ignorar tudo. É proteger as contas que seguram a casa, parar senha repetida, ligar 2FA onde importa e deixar registro do que foi feito.
O sistema bom é aquele que você consegue repetir na próxima notícia ruim. Uma checagem curta, uma pasta única e menos coisa dependendo da memória.
fontes e benchmarks usados nesta apuração: